


Wireshark är en fri och öppen nätverksprotokollanalysator som fångar trafik från nätverksgränssnitt och tolkar paketen lager för lager med kraftfulla visningsfilter.

Caddy
Nätverk och webbdrift · Webbserver och omvänd proxy med automatisk HTTPS
Caddy är en webbserver och reverse proxy i en enda binär som hämtar och förnyar HTTPS-certifikaten automatiskt. Konfigureras i Caddyfile eller via ett JSON-API.
Betyg 90 av 100 Preliminär (källbaserad)
Läs bedömningenAPI · Officiellt
Förstaparts API-dokumentation på caddyserver.com.
Källa: https://caddyserver.com/docs/api
Kontrollerat:
MCP · Tredjepart
Endast gemenskapsservrar; ingen officiell MCP-integration från Caddy-projektet.
Källa: https://github.com/lum8rjack/caddy-mcp
Kontrollerat:

Bedömning
Så bedömer viTotalbetyg
90 av 100
Preliminär (källbaserad)
-
Öppenhet och kontroll
Apache-2.0 (OSI), full kodfrihet, ingen betald tier — inga låsningar.
-
Funktionell passform
Webbserver, reverse proxy och automatisk HTTPS är exakt kärnan och täcks utan större luckor.
-
Dataflytt och interoperabilitet
Inbyggt JSON admin-API (localhost:2019), Caddyfile som JSON-sockerlag och ACME-standard gör konfigurationen fullt flyttbar.
-
Mognad och trygghet
Aktivt sedan 2015 med regelbundna releaser och brett användande, men yngre och mindre ekosystem än nginx/Apache.
-
Framtidskraft
Inbyggt admin-API (JSON, live-omkonfigurering) och plugin-arkitektur möjliggör automation; agentintegration sker via admin-API:et.
-
Drift och införande
En enda binär med automatisk HTTPS och minimal konfiguration — drift och införande väldokumenterade och i rimlig proportion.
-
Kostnadsbild
Fri Apache-2.0-licens utan betald tier; TCO = hosting, transparent.
-
Svensk användbarhet
Engelsk dokumentation; ingen svensk lokalisering belagd — tekniskt användbart i Sverige.
Om Caddy
Kännetecknet är den automatiska HTTPS:en. Vid första körning hämtar Caddy certifikat via ACME — i praktiken Let's Encrypt eller ZeroSSL — och sköter sedan förnyelse och omdirigering från HTTP på egen hand. Även localhost och interna värdnamn får certifikat (självsignerade), vilket gör det enkelt att bygga och testa mot HTTPS.
Konfigurationen skrivs oftast i Caddyfile, som översätts till JSON. JSON-formatet är dock inte bara internt: servern kan läsas och ändras i farten via ett admin-API — ett REST-gränssnitt som lyssnar på localhost — där konfigurationen laddas om utan avbrott och rullas tillbaka om den nya varianten är felformulerad. Utbyggnad sker med Go-moduler via xcaddy.
Caddy levereras som en enda statisk binär utan externa beroenden och loggar strukturerat i JSON. Det gör driftbilden enkel — men admin-API:t lyssnar lokalt och ska skyddas, och gränssnittet såväl som dokumentationen är engelskspråkig. Vill ni ha ett grafiskt administrationsgränssnitt eller tredjepartsmoduler utan egen Go-byggkedja finns enklare vägar.
Användning
Passar för
- HTTPS-terminering med automatiska certifikat för flera domäner
- Omvänd proxy framför interna tjänster
- Drift där en statisk binär utan beroenden passar
Passar mindre bra för
- Verksamheter som kräver ett grafiskt administrationsgränssnitt
- Den som behöver tredjepartsmoduler utan egen Go-byggkedja
- Den som söker en hostad eller förvaltad tjänst
Styrkor och begränsningar
Styrkor
- Automatisk HTTPS med förnyelse som standard
- En enda statisk binär utan externa beroenden
- Administrations-API över HTTP med omstart utan avbrott
- Strukturerad JSON-loggning
Begränsningar
- Administrations-API:t lyssnar lokalt och måste skyddas
- Endast engelskt gränssnitt och dokumentation
- Moduler kräver egen bygge med xcaddy
Skärmbilder
8 skärmbilder. Välj en bild för att visa den i full storlek. Svep i sidled för fler.
-
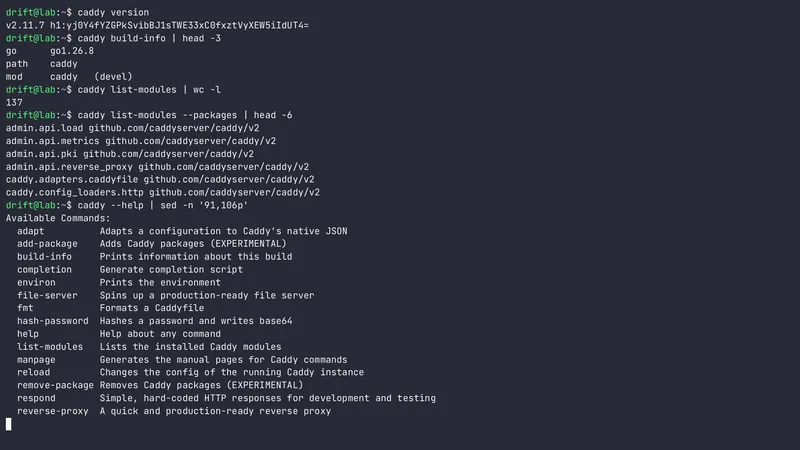
Versionen, bygginformationen och kommandoraden -
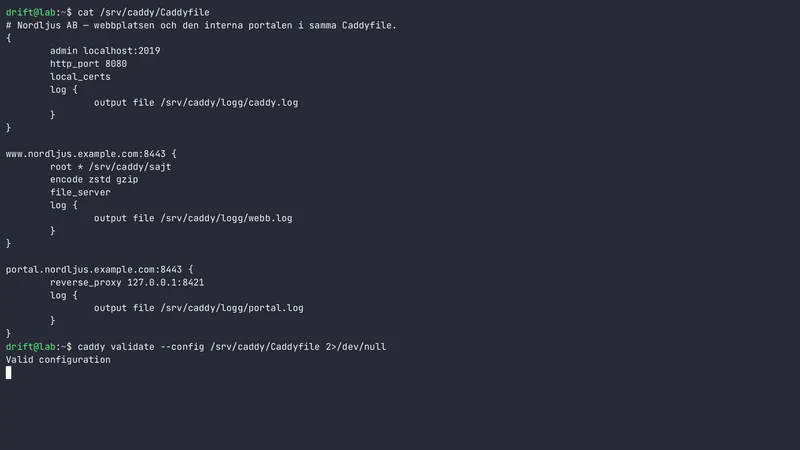
Caddyfile-konfigurationen för två sajter -
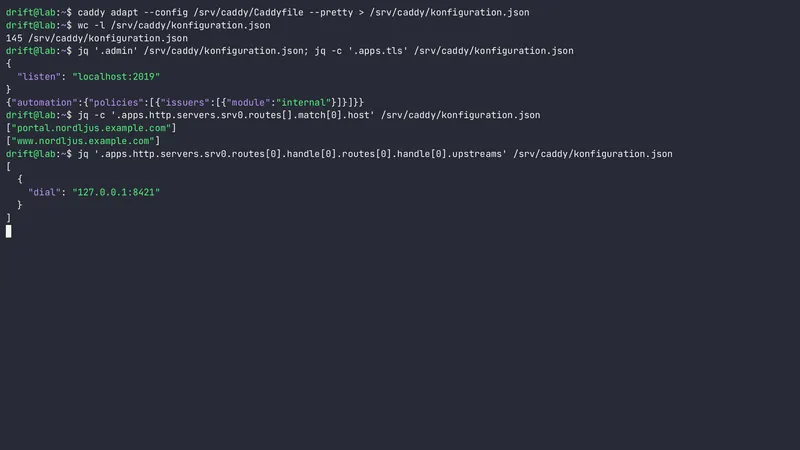
Caddyfile översatt till nativ JSON-konfiguration -
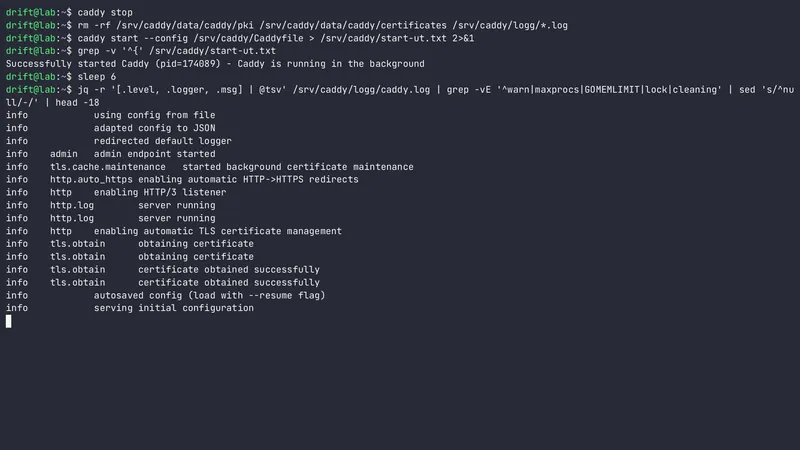
Första starten: certifikaten utfärdas automatiskt -
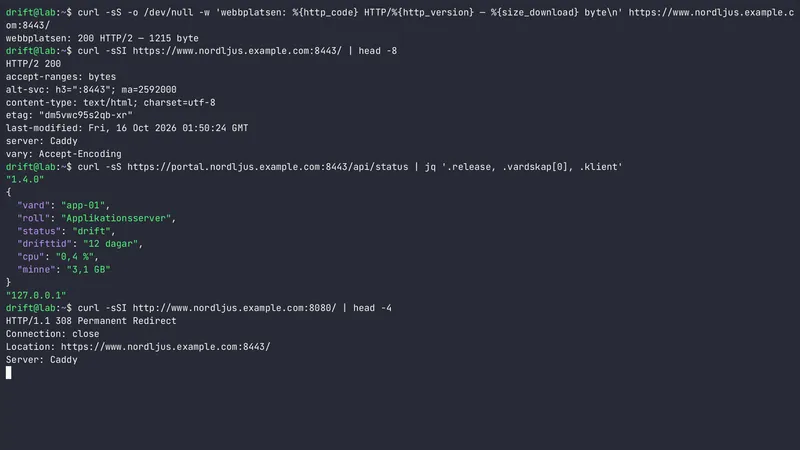
Webbplatsen och portalen svarar över HTTPS -
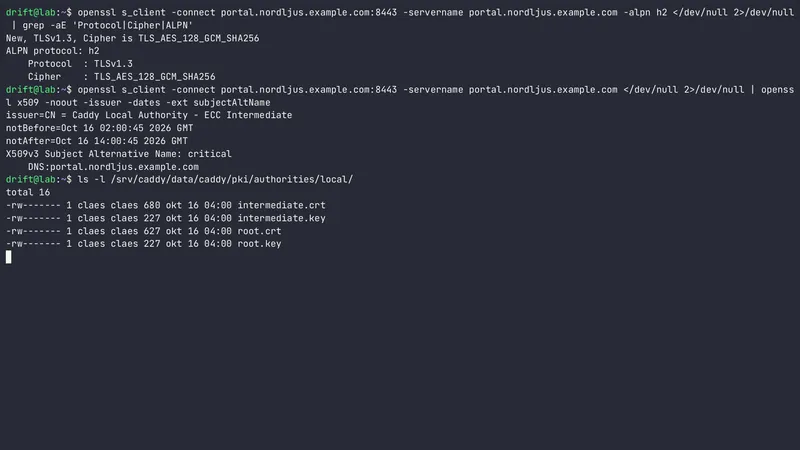
Certifikatet och den lokala certifikatutfärdaren -
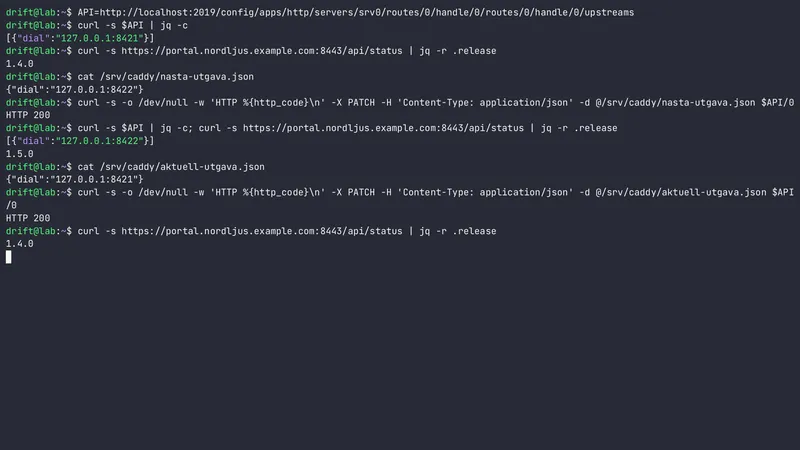
Uppströmmen byts i drift via administrations-API:t -
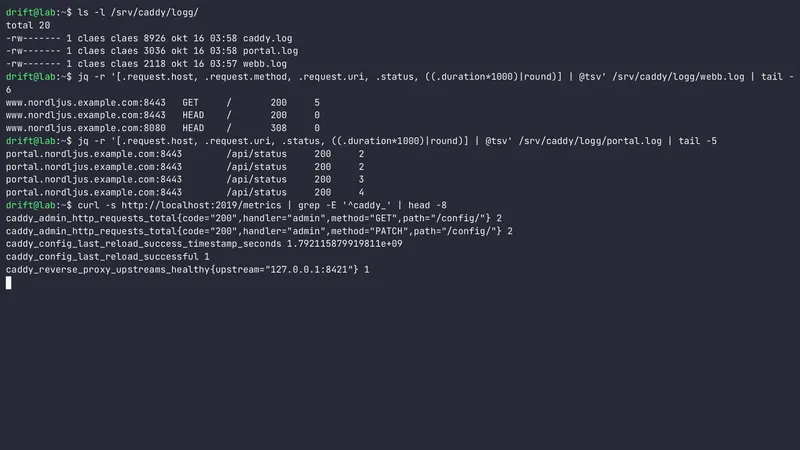
Strukturerade åtkomstloggar och mätvärden
Tekniska resurser
Alternativ


Unbound är en validerande, rekursiv och cachande DNS-resolver från NLnet Labs, byggd för att vara snabb och lätt. Den krypterar trafik mot klienter med DNS-over-TLS och DNS-over-HTTPS och minskar datamängden mot auktoritativa servrar.
- Startår
- 2007
- Licens
- BSD (NLnet Labs)
- Öppen källkod
- Ja